


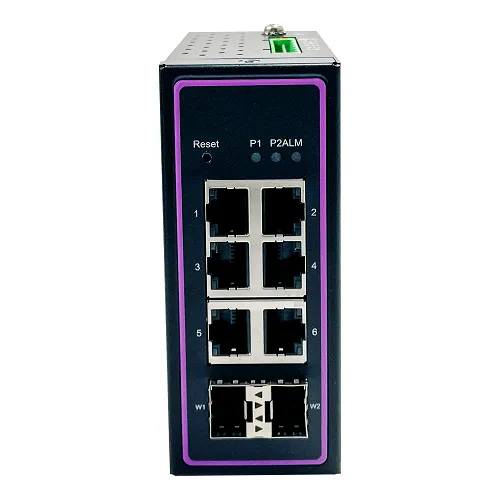
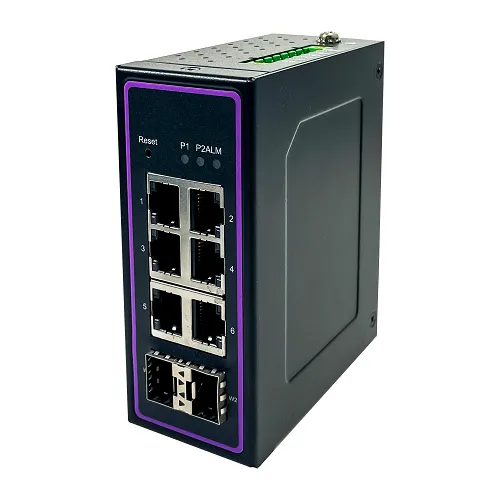
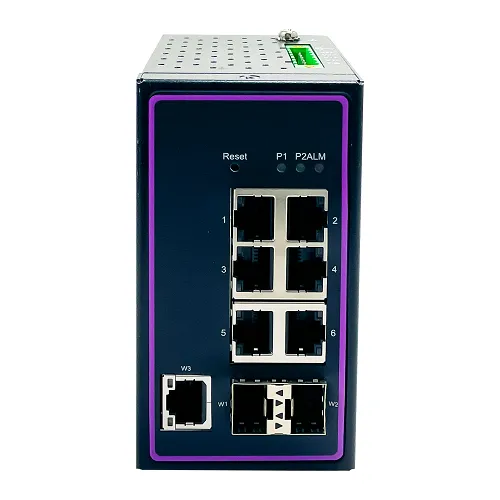




ATOP NSG3300 - Switch Ethernet industriel NAT sécurisé 8 ou 9 ports Gigabit
- 8 ou 9 ports Gigabit, dont 2 SFP 1000 Mbit/s en option, ports WAN ou LAN configurables
- NAT 1:1, NAT virtuel, IP Masquerade et DMZ, débit NAT de 100 Mbit/s
- Conçu selon IEC 62443-4-1, conforme IEC 62443-4-2, ACL MAC et IPv4
- Double alimentation 12 à 48 VDC, sortie relais 24 V / 1 A
- Boîtier métal IP30 rail DIN, -40 à 70 °C, CE, FCC, UL
| Connectivité radio | Aucune (filaire) |
|---|---|
| Interfaces et bus de terrain | Ethernet, Fibre optique |
| Protocoles IP et intégration | SNMP |
| Usage | GTB / intégration BMS, Réseau industriel, Télégestion de sites distants |
| Alimentation | Très basse tension DC (5 à 60 V) |
| Indice de protection | IP20 à IP40 (intérieur) |
| Type de montage | Mural, Rail DIN |
| Nombre de ports Ethernet | 6 à 8 ports, 9 à 12 ports |
| Fonctions réseau | Administrable, Gigabit, Ports SFP / fibre, Redondance en anneau |
| Entrées et sorties | Sortie relais |
| Certifications | UL / cUL |
| Autonomie | Sans objet (alimenté) |
| Ports Ethernet | 8 ou 9 x RJ45 Gigabit, ou 6/7 RJ45 + 2 SFP 1000 Mbit/s |
| Fonctions NAT | NAT 1:1, NAT virtuel, IP Masquerade, redirection de ports, DMZ |
| Débit NAT | 100 Mbit/s |
| Température de fonctionnement | -40 à 70 °C |
| Ports | 8 RJ45 (NSG3308), 6 RJ45 + 2 SFP (NSG3308-2SFP), 9 RJ45 (NSG3309), 7 RJ45 + 2 SFP (NSG3309-2SFP) |
- Aucune (filaire)
- Ethernet
- Fibre optique
- SNMP
- IP20 à IP40 (intérieur)
Plusieurs produits ? Ajoutez-les à votre sélection et envoyez une seule demande. Réponse sous 24 h ouvrées, tarifs professionnels et conseil technique.
- Délai sur devis
- Conseil technique avant-vente
- Tarifs selon les quantités
Le switch NAT industriel ATOP NSG3300 réunit les NSG3308 et NSG3309 : des switchs Gigabit 8 ou 9 ports qui intègrent la translation d'adresses (NAT). Ils raccordent au réseau du site des îlots d'équipements qui utilisent les mêmes adresses IP, sans réadresser les automates et sans routeur supplémentaire.
Ils s'adressent aux intégrateurs GTB, constructeurs de machines et exploitants qui reçoivent des sous-ensembles préconfigurés (centrales de traitement d'air, chaufferies, groupes froids, lignes de production) et doivent les intégrer proprement à la supervision. Conçus selon IEC 62443, ils complètent l'offre de switchs Ethernet industriels et de routeurs industriels de la gamme ATOP.
Points forts du NSG3300
- 8 ports (NSG3308) ou 9 ports (NSG3309) 10/100/1000 Mbit/s, dont 2 SFP 1000 Mbit/s sur les versions 2SFP
- Chaque port RJ45 se configure en WAN ou en LAN
- NAT 1:1, NAT virtuel, IP Masquerade, redirection de ports et DMZ, débit NAT de 100 Mbit/s
- Anneaux RSTP côté WAN et côté LAN, secours automatique entre deux liaisons montantes
- Développé selon IEC 62443-4-1 et conforme IEC 62443-4-2, ACL MAC et IPv4, comptes administrateur en lecture ou lecture-écriture
- Carte SD pour la sauvegarde périodique de la configuration et l'enregistrement du journal Syslog
- Double alimentation 12 à 48 VDC, sortie relais 24 V / 1 A pour l'alarme
- Boîtier métal IP30 de 45,3 ou 60 mm de large, fonctionnement de -40 à 70 °C
Applications en bâtiment et sur site technique
- Bâtiment tertiaire : intégration de plusieurs centrales de traitement d'air livrées avec le même adressage IP sur le réseau GTB
- Logistique et industrie : raccordement de machines identiques au réseau de supervision ou au MES sans modifier leur programme
- Chaufferie ou réseau de chaleur : isolement du réseau constructeur derrière une DMZ, avec seuls les points utiles exposés
- Datacenter : séparation entre le réseau d'un équipement fournisseur (groupe froid, onduleur) et le réseau d'exploitation
- Collectivités : intégration de sites techniques hétérogènes dans une supervision centrale sans conflit d'adresses
Intégration et compatibilité
Le NAT 1:1 associe à chaque équipement local une adresse dédiée du réseau externe, quel que soit le protocole transporté : BACnet/IP, Modbus TCP, OPC UA, SNMP ou HTTP passent sans adaptation. Le NAT virtuel ajoute une route virtuelle vers les serveurs locaux, l'IP Masquerade donne accès à plusieurs serveurs par une seule adresse externe et des ports TCP/UDP différents, et la DMZ expose un serveur précis sans ouvrir le reste du réseau.
Côté administration : interface web HTTP et HTTPS, SNMP v1/v2c/v3 avec traps et inform, LLDP, Syslog, serveur DHCP par port, client et serveur NTP, RMON et miroir de port. Les VLAN par port ou 802.1Q séparent les flux. Les emplacements SFP acceptent les modules SFP 1,25 Gbit/s multimode ou monomode. La sortie relais se câble sur une entrée TOR de l'automate ou de la GTB pour remonter un défaut.
Versions disponibles
| Référence | Différence | Usage conseillé |
|---|---|---|
| 1P1NSG33080001G (NSG3308) | 8 RJ45 Gigabit, 45,3 mm de large | Îlot cuivre compact en armoire |
| 1P1NSG33080002G (NSG3308-2SFP) | 6 RJ45 Gigabit et 2 SFP 1000 Mbit/s | Îlot avec liaison fibre ou anneau optique |
| 1P1NSG33090001G (NSG3309) | 9 RJ45 Gigabit, 60 mm de large | Îlot avec un port de plus pour l'uplink |
| 1P1NSG33090002G (NSG3309-2SFP) | 7 RJ45 Gigabit et 2 SFP 1000 Mbit/s | Îlot étendu avec anneau fibre redondant |
Caractéristiques techniques
| Ports cuivre | 8 (NSG3308), 6 (NSG3308-2SFP), 9 (NSG3309) ou 7 (NSG3309-2SFP) x RJ45 10/100/1000BASE-T(X) |
| Ports fibre | 2 x SFP 1000 Mbit/s sur les versions 2SFP |
| Fonctions NAT | NAT 1:1, NAT virtuel, IP Masquerade, redirection de ports, DMZ |
| Débit NAT | 100 Mbit/s |
| Capacité de commutation | 16 Gbit/s (NSG3308), 18 Gbit/s (NSG3309) |
| Débit de trames | 11,90 Mpps (NSG3308), 13,39 Mpps (NSG3309) |
| Table MAC, tampon, trames jumbo | 16K, 2 Mbit, 10 Ko |
| Normes | IEEE 802.3, 802.3u, 802.3ab, 802.3z, 802.3x, 802.1D, 802.1w, 802.1s, 802.1Q, 802.1p, 802.3az, 802.1AB |
| Redondance | RSTP |
| VLAN | VLAN de gestion, VLAN par port, VLAN 802.1Q |
| Sécurité | ACL MAC et IPv4, comptes multi-administrateurs, IEC 62443-4-1 et 62443-4-2 |
| Administration | HTTP, HTTPS, SNMP v1/v2c/v3, LLDP, Syslog, DHCP serveur et client, NTP/SNTP, RMON, miroir de port |
| Carte SD | Sauvegarde périodique de la configuration, journal Syslog |
| Sortie relais | 1 sortie, 24 V / 1 A |
| Alimentation | 12 à 48 VDC, double entrée sur bornier 7 broches verrouillable, protection contre l'inversion de polarité |
| Courant d'entrée | 1,0 A max |
| Boîtier | Métal SPCC IP30, noir |
| Dimensions (L x H x P) | 45,3 x 110 x 89,6 mm (NSG3308) ; 60 x 110 x 89,6 mm (NSG3309) |
| Poids | 400 g |
| Montage | Rail DIN, mural avec kit optionnel |
| Température de fonctionnement | -40 à 70 °C |
| Température de stockage | -40 à 85 °C |
| Humidité | 5 à 95 % HR sans condensation |
| Sécurité électrique | UL 61010-1, UL 61010-2-201, IEC/EN 61010-1, IEC/EN 61010-2-201 |
| CEM | FCC Part 15 classe A, EN 55032, EN 55035, EN 61000-6-2, EN 61000-6-4, EN 61000-3-2, EN 61000-3-3 |
Critères de sélection
- Connectivité radio
- Aucune (filaire)
- Interfaces et bus de terrain
- Ethernet, Fibre optique
- Protocoles IP et intégration
- SNMP
- Usage
- GTB / intégration BMS, Télégestion de sites distants, Réseau industriel
- Alimentation
- Très basse tension DC (5 à 60 V)
- Indice de protection
- IP20 à IP40 (intérieur)
- Type de montage
- Mural, Rail DIN
- Nombre de ports Ethernet
- 6 à 8 ports, 9 à 12 ports
- Fonctions réseau
- Administrable, Gigabit, Ports SFP / fibre, Redondance en anneau
- Entrées et sorties
- Sortie relais
- Certifications
- UL / cUL
- Autonomie
- Sans objet (alimenté)
- Ports Ethernet
- 8 ou 9 x RJ45 Gigabit, ou 6/7 RJ45 + 2 SFP 1000 Mbit/s
- Fonctions NAT
- NAT 1:1, NAT virtuel, IP Masquerade, redirection de ports, DMZ
- Débit NAT
- 100 Mbit/s
- Température de fonctionnement
- -40 à 70 °C
- Ports
- 8 RJ45 (NSG3308), 6 RJ45 + 2 SFP (NSG3308-2SFP), 9 RJ45 (NSG3309), 7 RJ45 + 2 SFP (NSG3309-2SFP)
Contenu et accessoires compatibles
Accessoires proposés par ATOP pour cette série :
- Alimentation rail DIN SDR-75-24 (24 VDC, 75 W), à choisir parmi nos alimentations rail DIN
- Modules SFP 1,25 Gbit/s : multimode 850 nm 550 m, multimode 1310 nm 2 km, monomode 1310 nm 10 ou 40 km, -40 à 85 °C, DDMI
- Kit de fixation murale optionnel
Documentation
Questions fréquentes
À quoi sert le NAT 1:1 sur un switch ?
Il attribue à chaque équipement du réseau local une adresse IP dédiée du réseau externe. Plusieurs îlots livrés avec le même plan d'adressage (par exemple des centrales de traitement d'air identiques) peuvent ainsi être raccordés au réseau du site sans réadresser les automates.
Quelle différence entre NSG3308 et NSG3309 ?
Le NSG3308 offre 8 ports (8 RJ45, ou 6 RJ45 et 2 SFP), le NSG3309 en offre 9 (9 RJ45, ou 7 RJ45 et 2 SFP). Le NSG3309 est un peu plus large : 60 mm contre 45,3 mm. Les fonctions NAT, sécurité et administration sont identiques.
Quel débit peut traverser la fonction NAT ?
Le débit NAT est de 100 Mbit/s, ce qui couvre largement les échanges de supervision (BACnet/IP, Modbus TCP, SNMP, OPC UA). Le trafic commuté entre ports LAN reste en Gigabit, avec une capacité de 16 Gbit/s (NSG3308) ou 18 Gbit/s (NSG3309).
Remplace-t-il un routeur ou un pare-feu ?
Il remplace le routeur d'îlot pour la translation d'adresses : NAT 1:1, NAT virtuel, IP Masquerade, redirection de ports et DMZ. Il filtre aussi par listes de contrôle d'accès MAC et IPv4. Pour un accès distant chiffré par VPN, il faut lui associer un routeur VPN.
Comment sauvegarder la configuration ?
Le switch sauvegarde périodiquement sa configuration sur la carte SD, qui sert de configuration de démarrage au prochain redémarrage. Le journal Syslog peut aussi y être enregistré, ce qui facilite un remplacement à l'identique.
À propos de ATOP
ATOP est une entreprise taïwanaise spécialisée dans les solutions de communication industrielle. Elle conçoit des équipements comme des switches, des convertisseurs de protocoles et des passerelles IoT.
Voir toute la gamme ATOPDemander un devis pour le NSG3300
Précisez le nombre de ports, l'option SFP et les quantités : nous revenons vers vous sous 24 h ouvrées avec une offre adaptée à votre volume. Un technicien peut aussi valider avec vous le plan d'adressage et le mode NAT le plus adapté.
Produits similaires
Voir toute la catégorie
Robustel R3000 Lite - Routeur 4G/5G industriel double SIM, RS-232 et RS-485
- 4G LTE
- 5G
- 2G / 3G
Robustel R2110 - Routeur 4G ou 5G RedCap industriel Gigabit Wi-Fi 5
- 4G LTE
- 5G
- 2G / 3G

Robustel R5020 Lite - Routeur 5G industriel double SIM, 2 ports Gigabit et Wi-Fi
- 4G LTE
- 5G
- 2G / 3G
Autres produits ATOP
Toute la gamme ATOP
ATOP MB5201 - Passerelle Modbus TCP vers Modbus RTU/ASCII, 1 port série
- Aucune (filaire)
- Ethernet
- RS-485
ATOP EHG6500 - Switch PoE industriel semi-manageable Gigabit 8 ou 10 ports
- Aucune (filaire)
- Ethernet
- Fibre optique
ATOP SF63 - Convertisseur série RS-232/422/485 vers fibre optique
- Aucune (filaire)
- Fibre optique
- RS-485

Produits similaires

ATOP EH2305 – Switch Ethernet industriel non manageable 5 ports avec fibre
- 4 ports RJ45 10/100BaseT(X) et 1 port fibre 100BaseFX, sans configuration
- Fibre multimode ST jusqu'à 2 km ou monomode SC, distance typique maximale de 20 km
- Double entrée d'alimentation redondante 9 à 30 VDC, 5,4 W max
- Boîtier métal 45,2 x 90 x 78 mm, rail DIN ou mural, -10 à 70 °C
- Sécurité UL 60950-1 et EN 62368-1, CEM FCC classe A, MTBF 20 ans

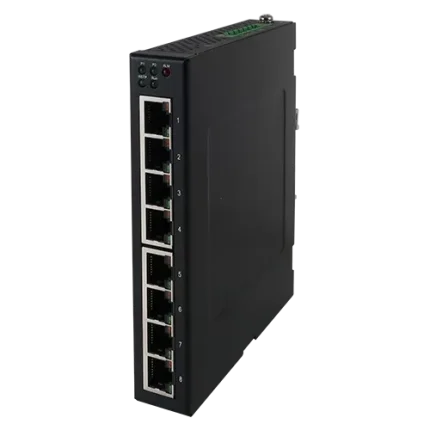
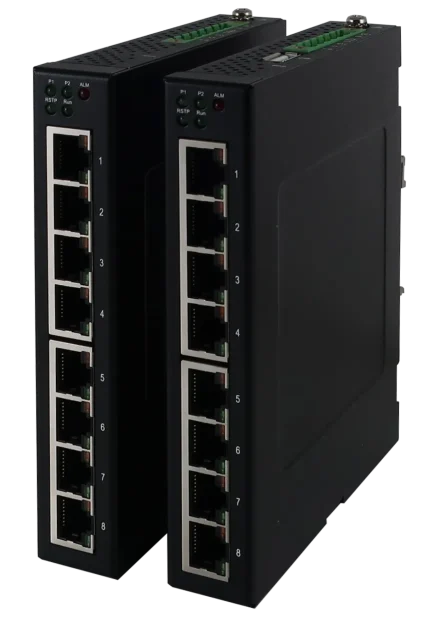
ATOP EH2308 – Switch Ethernet industriel non manageable 8 ports rail DIN
- 8 ports RJ45 10/100BaseT(X), commutation store-and-forward, sans configuration
- Double entrée d'alimentation redondante 9 à 48 VDC, 5 W max
- Boîtier métal IP30 de 45,2 x 90 x 78 mm, 255 g, rail DIN ou mural
- Fonctionnement de -10 à 70 °C, QoS 802.1Q/p pour les trames PROFINET
- Versions PR et E-Mark ECE R10, sécurité UL 60950-1, garantie 5 ans
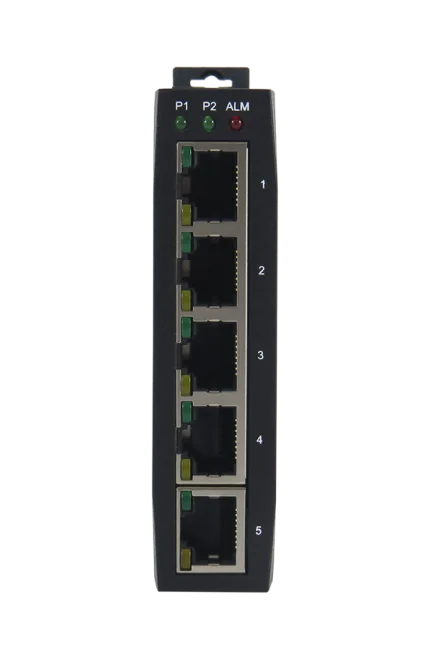
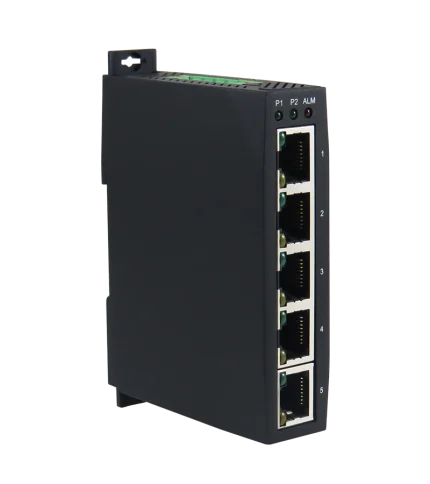
ATOP EH3005 – Switch Ethernet industriel slim non manageable 5 ports
- 5 ports RJ45 en 10/100 (EH3005) ou en Gigabit avec trames Jumbo 10K (EHG3005)
- Format slim de 23 mm de large pour rail DIN, boîtier plastique IP30
- Double entrée d'alimentation redondante 12 à 48 VDC, 6 W max
- Ethernet économe en énergie IEEE 802.3az et priorisation 802.1Q/p
- Fonctionnement de 0 à 60 °C, sécurité UL/IEC 62368-1, garantie 5 ans
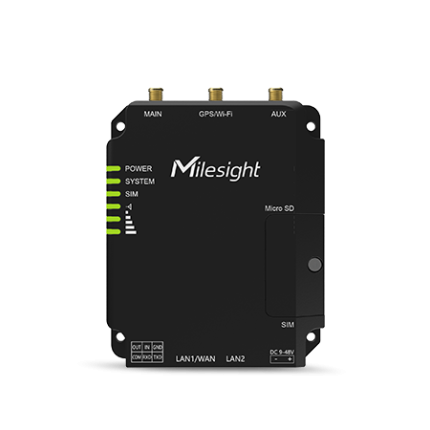
Milesight UR32 – Routeur 4G industriel double SIM, RS232 et RS485
- 4G LTE Cat 4 (150 / 50 Mbit/s) avec repli 3G/2G et double SIM de secours
- 2 ports Ethernet 10/100, 1 RS232, 1 RS485, 1 DI et 1 DO isolées
- Selon version : GPS, Wi-Fi 2,4 GHz ou Wi-Fi et 2 ports PoE PSE 30 W
- Alimentation 9 à 48 V DC, 1,9 W typique hors PoE
- Boîtier métal 108 x 90 x 26 mm, IP30, -40 à +70 °C, garantie 3 ans
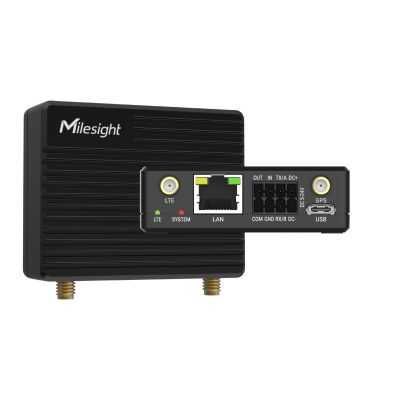
Milesight UR41 – Routeur 4G industriel compact avec GPS, RS232 ou RS485
- 4G LTE avec repli 3G/2G, GNSS GPS, GLONASS, Beidou, Galileo
- 1 port Ethernet 10/100, 1 port série RS232 ou RS485, 1 DI et 1 DO isolées
- Alimentation 5 à 24 V DC ou USB-C, mode veille 6,3 mA sous 12 V
- Boîtier métal 70 x 55 x 22 mm, 103 g, IP30, -40 à +60 °C
- VPN IPsec, OpenVPN, WireGuard, ZeroTier, gestion SNMP, TR-069 et DeviceHub

Robustel R1520 – Routeur 4G industriel double SIM 5 ports, PoE et E/S
- 4G LTE Cat 4 double SIM avec bascule, version eSIM R1520e
- 5 ports Ethernet 10/100 Mbit/s, Wi-Fi 2,4 GHz, RS-232 et RS-485
- 1 DI, 1 DO et 1 entrée analogique 0 à 24 V ou 4 à 20 mA, GNSS selon version
- Alimentation 9 à 36 V DC ou PoE PD 802.3af/at selon version
- Boîtier IP30 de 250 g, -25 à +70 °C, version extérieure IP67


